Booking.com ფიშინგი ხშირად სტუმრით კი არა, სასტუმროს ადმინისტრატორის კომპიუტერით იწყება. თანამშრომელი იღებს საჩივარს ან შეკითხვას ჯავშნის შესახებ, თავდამსხმელები სამუშაო ანგარიშზე წვდომას იპოვებენ და შემდეგ ნამდვილი სასტუმროს სახელით სტუმარს ხელახალ გადახდას სთხოვენ. შეტყობინება დამაჯერებელია, რადგან ნამდვილ პერსონალურ მონაცემებსა და ჯავშნის დეტალებს შეიცავს.
განვიხილავთ ორ რეალურ კამპანიას და მოქმედების კონკრეტულ გეგმას, რომლის დანერგვაც პატარა სასტუმროს საკუთარი კიბერუსაფრთხოების განყოფილების გარეშე შეუძლია.
მნიშვნელოვანია: აღწერილი სქემები, როგორც წესი, Booking.com-ის სერვერების გატეხვას არ გულისხმობს. ბრიტანული სამსახური Action Fraud მიუთითებს, რომ ცალკეული ანგარიშების ხელში ჩაგდება, დიდი ალბათობით, სასტუმროზე ან სხვა განთავსების ობიექტზე მიზნობრივი შეტევით დაიწყო და არა Booking.com-ის ინფრასტრუქტურაზე თავდასხმით.
როგორ მუშაობს Booking.com ფიშინგი: სტუმარმა ორჯერ გადაიხადა
2025 წელს კომპანია Sekoia-ს მკვლევრებმა შეისწავლეს კამპანია, რომელსაც I Paid Twice — „ორჯერ გადავიხადე“ უწოდეს. სახელწოდება დაზარალებული კლიენტის წერილის თემიდან აიღეს; Sekoia-ს შეფასებით, სტუმარმა ჯავშნის საფასური ორჯერ — სასტუმროსა და თაღლითებს — გადაუხადა.
შეტევა ორ ეტაპად მიმდინარეობდა.
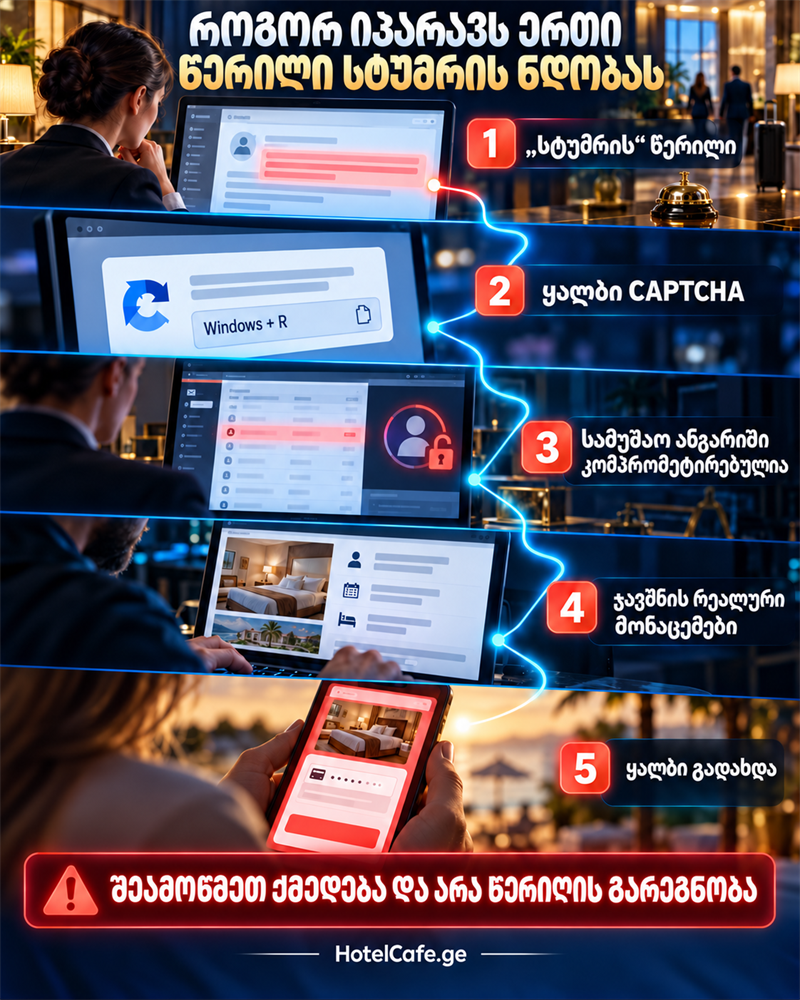
- ჯავშნების განყოფილების ან ადმინისტრაციის მისამართზე მოდიოდა Booking.com-ის შეტყობინების მსგავსი წერილი, მაგალითად, „ბოლო წუთის ახალი ჯავშანი“ ან „სტუმრის ახალი შეტყობინება“.
- ბმულს Booking.com-ის მსგავსი გვერდი და ყალბი CAPTCHA გახსნიდა. გვერდი თანამშრომელს Windows-ში რამდენიმე მოქმედების შესრულებას სთხოვდა, სინამდვილეში კი ის მავნე ბრძანებას უშვებდა.
- დაყენებული პროგრამა სამუშაო კომპიუტერსა და Booking.com-ის, Expedia-სა და სხვა პროფესიული ჯავშნის ანგარიშების შესასვლელ მონაცემებზე წვდომას იღებდა.
- ანგარიშის ხელში ჩაგდების შემდეგ თაღლითები ნამდვილ ჯავშნებს ხედავდნენ. სტუმარს WhatsApp-ში ან ელფოსტით უგზავნიდნენ მის რეალურ მონაცემებსა და Booking.com-ის სტილში შექმნილი ყალბი გადახდის გვერდის ბმულს.
- სტუმარი ბარათს „ადასტურებდა“ ან ჯავშანს ხელახლა იხდიდა, თუმცა თანხა დამნაშავეებთან მიდიოდა.
Sekoia კამპანიას სულ მცირე 2025 წლის აპრილიდან აკვირდებოდა; ოქტომბრის დასაწყისში ის ჯერ კიდევ მიმდინარეობდა. მკვლევრებმა მასთან დაკავშირებული ასობით ყალბი დომენი აღმოაჩინეს. ეს ერთჯერადი წერილი კი არა, აწყობილი ბიზნესი იყო: ერთი ჯგუფი სასტუმროებს აინფიცირებდა, მეორე მოპარულ წვდომას ყიდდა, მესამე კი სტუმრებს ატყუებდა.
2026 წლის ახალი სცენარი: საჩივარი ბაღლინჯოებზე და ZIP-არქივი „ფოტოებით“
2026 წლის ივნისში Microsoft-მა აღწერა კიდევ ერთი აქტიური კამპანია, რომელიც ევროპისა და აზიის სასტუმრო ბიზნესს უტევდა. წერილებში გამომგზავნის სახელად ეწერა Booking Manager (via Calendly); თავდამსხმელები Calendly-ს ნამდვილ ინფრასტრუქტურასა და Google-ის გადამისამართებას იყენებდნენ. ამიტომ ჩვეული შემოწმება — „წერილმა SPF, DKIM და DMARC გაიარა, მაშასადამე უსაფრთხოა“ — შესაძლოა საკმარისი არ ყოფილიყო.
თემები ისე იყო შერჩეული, რომ თანამშრომელს სწრაფად ემოქმედა: სტუმრის საჩივარი, ნომერში ბაღლინჯოები, შემოწმების მუქარა, ობიექტის შესაძლო შეჩერება ან ნომრის მდგომარეობა. მიმღებს სთავაზობდნენ ბმულის გახსნას და ZIP-არქივის ჩამოტვირთვას, რომელშიც თითქოს ფოტოები იყო. შიგნით გამოსახულებად შენიღბული ფაილი იდო; მისი გაშვება თავდამსხმელს კომპიუტერზე ხანგრძლივ წვდომას აძლევდა.
სასტუმროსთვის პრაქტიკული დასკვნა ასეთია: სახიფათო წერილი აუცილებელი არ არის გაუმართავი ენით იყოს დაწერილი ან აშკარად ყალბი მისამართიდან მოვიდეს. თუ შეტყობინება რეპუტაციაზე ზეწოლას ახდენს და გარე ფაილის სასწრაფოდ გახსნას ითხოვს, მისი ნამდვილობა თვითონ წერილისგან დამოუკიდებლად უნდა შემოწმდეს.
რატომ ენდობა სტუმარი ყალბ გადახდის ბმულს
ანგარიშის ხელში ჩაგდების შემდეგ თაღლითი შემთხვევით ადამიანებს არ წერს. Sekoia-ს მონაცემებით, მის ხელში ხვდება სტუმრის პერსონალური ინფორმაცია და ჯავშნის რეალური დეტალები. მაგალითად, ეს შეიძლება იყოს:
- სტუმრისა და სასტუმროს სახელები;
- ჩამოსვლისა და გამგზავრების თარიღები;
- განთავსების ღირებულება;
- ჯავშნის ნომერი.
შეტყობინება შეიძლება ნაცნობ მიმოწერაში, ელფოსტით ან WhatsApp-ში მოვიდეს. ჩვეულებრივ, ის ქმნის სასწრაფო მოქმედების განცდას: „ბარათი ვერ გადამოწმდა“, „ჯავშანი ორ საათში გაუქმდება“, „გადახდა ხელახლა უნდა დაადასტუროთ“. ბმული Booking.com-ის ვიზუალურად მსგავს გვერდზე გადადის.
პრობლემის მასშტაბს Action Fraud-ის მონაცემები აჩვენებს: მხოლოდ 2023 წლის ივნისიდან 2024 წლის სექტემბრამდე ბრიტანულმა სამსახურმა მიიღო 532 განცხადება, ხოლო საერთო ზარალმა 370 000 ფუნტი შეადგინა. ასეთ შემთხვევებში რეპუტაციულ დარტყმას სასტუმროც იღებს, რადგან სტუმარმა შეტყობინება იმ ობიექტის სახელით მიიღო, რომელსაც ენდობოდა.
შვიდი ნიშანი, რომელიც ყველა ადმინისტრატორმა უნდა იცოდეს
| რას ხედავს თანამშრომელი | რატომ არის ეს სახიფათო | როგორ მოიქცეს ამის ნაცვლად |
|---|---|---|
| „სტუმრის“ საჩივარი ან შეკითხვა სახელისა და ჯავშნის ნომრის გარეშე | მასობრივი კამპანიები ზოგად ტექსტს იყენებს | ჯავშანი ექსტრანეტში ხელით მოძებნეთ; წერილში მოცემული ბმული არ გახსნათ |
| ანგარიშის სასწრაფოდ შემოწმების მოთხოვნა, წინააღმდეგ შემთხვევაში ობიექტი დაიბლოკება | დროის ზეწოლა ხელს უშლის გადამოწმებას | Booking.com შენახული სანიშნიდან გახსენით და შეტყობინებები იქ შეამოწმეთ |
| PDF ან ბმული, რის შემდეგაც CAPTCHA ჩნდება | CAPTCHA შეიძლება ყალბი გვერდის ნაწილი იყოს | გვერდი დახურეთ და მხარდაჭერას ოფიციალური საიტიდან ან აპიდან დაუკავშირდით |
| მითითება, რომ დააჭიროთ Win+R, ჩასვათ ტექსტი, გახსნათ PowerShell ან Terminal | ადამიანის ნამდვილი შემოწმება სისტემური ბრძანების გაშვებას არასოდეს ითხოვს | არაფერი გაუშვათ; თუ ბრძანება უკვე შესრულდა, მოწყობილობა ქსელიდან გათიშეთ |
| ZIP-არქივი საჩივრის „ფოტოებით“ | შიგნით შეიძლება გამოსახულებად შენიღბული ფაილი იყოს; Microsoft-ის მიერ აღწერილ კამპანიაში ეს PNG-დ შენიღბული მალსახმობი იყო | სტუმარს სთხოვეთ, ფოტოები არქივის გარეშე, ოფიციალურ ჩატში გამოგზავნოს |
| წერილის ბმულიდან გადასვლის შემდეგ Booking.com-ში ხელახლა შესვლის მოთხოვნა | გვერდმა შეიძლება მოიპაროს ლოგინი, პაროლი და დამადასტურებელი კოდი | ექსტრანეტი ცალკე გახსენით და მისამართი ხელით აკრიფეთ |
| გადახდის ან საკონტაქტო მონაცემების შეცვლის მოულოდნელი მოთხოვნა | გატაცებულ ანგარიშს ხშირად შემდგომი თაღლითობისთვის იყენებენ | ცვლილებას მფლობელის ან მმართველის მეორე დადასტურება მოსთხოვეთ |
ორთოგრაფიული შეცდომები ფიშინგის მთავარ ნიშნად ვეღარ გამოდგება. თანამედროვე წერილი შეიძლება გამართულად იყოს დაწერილი და კანონიერი სერვისიდანაც გაიგზავნოს. უფრო საიმედოა შეამოწმოთ არა შეტყობინების გარეგნობა, არამედ ქმედება, რომლის შესრულებასაც ის თანამშრომელს აიძულებს.
რა უნდა მოამზადოს პატარა სასტუმრომ შეტევამდე
1. ჯერ სამუშაო ელფოსტა დაიცავით, შემდეგ — OTA ანგარიშები
Booking.com-ის პაროლის შეცვლა ნაკლებად დაგეხმარებათ, თუ თაღლითი უკვე აკონტროლებს ელფოსტას, რომელზეც შეტყობინებები და წვდომის აღდგენის წერილები მოდის. სამუშაო ელფოსტას, Booking.com-ს, სხვა OTA-ებს, PMS-სა და ღრუბლოვან საცავს სხვადასხვა პაროლი და ორფაქტორიანი ავტორიზაცია სჭირდება. Booking.com პარტნიორებს პირდაპირ ურჩევს 2FA-ს ჩართვას.
საუკეთესო ხელმისაწვდომი ვარიანტია აპარატურული უსაფრთხოების გასაღები ან ავთენტიფიკატორის აპლიკაცია. SMS-კოდი მეორე ფაქტორის არქონაზე უკეთესია, თუმცა უფრო სუსტ დაცვას იძლევა. ამასთან, 2FA სხვა ზომებს არ ცვლის: კომპიუტერში მოხვედრილ მავნე პროგრამას უკვე გახსნილი სესიის მოპარვაც შეუძლია.
2. მთელმა გუნდმა ერთი ლოგინი არ გამოიყენოს
ყველა თანამშრომელს საკუთარი ანგარიში და მხოლოდ სამუშაოსთვის საჭირო უფლებები უნდა ჰქონდეს. თვეში ერთხელ მფლობელმა ან მმართველმა მომხმარებლების სია უნდა გადაამოწმოს და ყოფილი თანამშრომლები, კონტრაქტორები და უცნობი მოწყობილობები წაშალოს. თუ სამუშაოსთვის აუცილებელი არ არის, რეცეფციის ადმინისტრატორს საბანკო რეკვიზიტების შეცვლის ან ახალი ადმინისტრატორის დამატების უფლება არ უნდა ჰქონდეს.
3. ჯავშნებისთვის ცალკე პროფილი ან კომპიუტერი გამოყავით
მოწყობილობაზე, საიდანაც Booking.com-სა და სასტუმროს PMS-ს ხსნიან, შემთხვევითი პროგრამები არ უნდა ინსტალირდებოდეს, პირადი ელფოსტა არ უნდა გამოიყენებოდეს და მესენჯერებიდან ფაილები არ უნდა იტვირთებოდეს. ყოველდღიური სამუშაო Windows-ის ჩვეულებრივი, ადმინისტრატორის უფლებების არმქონე ანგარიშით უნდა შესრულდეს. სისტემა, ბრაუზერი და ანტივირუსი ავტომატურად უნდა განახლდეს.
4. დაადგინეთ წესი: CAPTCHA-სთვის არავითარი ბრძანება
ნამდვილ CAPTCHA-ს შეუძლია გამოსახულებების არჩევა ან ველში მონიშვნა მოგთხოვოთ. ის არ გთხოვთ Run-ის, PowerShell-ის ან Terminal-ის გახსნას, ბრძანების ჩასმას ან „განახლების“ დაყენებას. ეს წესი დაბეჭდეთ და სამუშაო კომპიუტერთან დადეთ.
5. ექსტრანეტი მხოლოდ სანიშნიდან გახსენით
შეტყობინება შეიძლება რეალურ პრობლემას აღწერდეს, თუმცა ის დამოუკიდებლად უნდა გადაამოწმოთ: გახსენით Booking.com შენახული სანიშნიდან, ჯავშანი ხელით მოძებნეთ ან მხარდაჭერას ოფიციალურ საიტზე მითითებული კონტაქტით დაუკავშირდით. საეჭვო წერილში მოცემული ნომერი ან ბმული არ გამოიყენოთ.
6. გადახდის ერთი წესი დააფიქსირეთ
სასტუმრომ სტუმარს წინასწარ უნდა აცნობოს:
- რა შემთხვევაში ითხოვს წინასწარ გადახდას;
- რომელი დომენიდან შეიძლება მოვიდეს გადახდის ბმული;
- სთხოვს თუ არა ოდესმე ბარათის მონაცემებს WhatsApp-ით ან ელფოსტით;
- რომელ ნომერზე შეუძლია სტუმარს მოთხოვნის გადამოწმება.
თუ გადახდის წესი მოულოდნელად იცვლება, თანამშრომელმა მმართველის დადასტურების გარეშე ახალი ბმული არ უნდა გაგზავნოს. ეს მარტივი წესი ამცირებს რისკს, რომ ხელში ჩაგდებული ანგარიში სტუმრის ფინანსურ ზარალად მაშინვე გადაიქცეს.
7. ინციდენტის ერთგვერდიანი გეგმა მოამზადეთ
მასში უნდა იყოს Booking.com-ისა და სხვა OTA-ების მხარდაჭერის, ბანკი-ეკვაიერის, IT-სპეციალისტის, CERT-GE-სა და სასტუმროში პასუხისმგებელი პირის ოფიციალური კონტაქტები. დაუმატეთ მოქმედებების მოკლე თანმიმდევრობა და სტუმრებისთვის გამზადებული ტექსტი. შეტევის დროს ამ კონტაქტების იმავე კომპრომეტირებულ ელფოსტაში ძებნა უკვე გვიანია.
თუ თანამშრომელი ბმულზე უკვე გადავიდა: პირველი 60 წუთი
რეაგირება მომხდარზეა დამოკიდებული. თუ თანამშრომელმა მხოლოდ გვერდი გახსნა და არაფერი შეუყვანია, რისკი უფრო დაბალია. თუ მან პაროლი ან 2FA კოდი შეიყვანა, არქივი ჩამოტვირთა, Win+R დააჭირა, ბრძანება ჩასვა ან ფაილი გაუშვა, ინციდენტი სერიოზულად უნდა ჩაითვალოს.
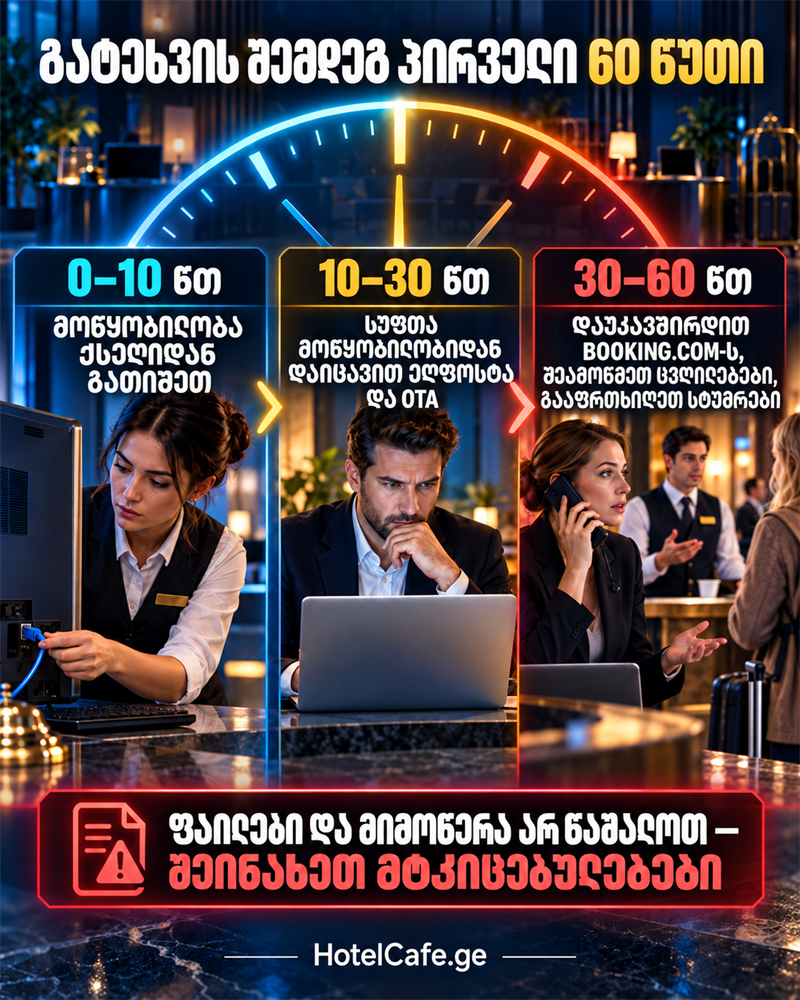
1. მოწყობილობის იზოლირება. გათიშეთ Wi-Fi და ქსელის კაბელი. ამ კომპიუტერიდან პაროლები არ შეცვალოთ და PMS-ში მუშაობა არ გააგრძელოთ. მტკიცებულებების შენახვამდე ფაილები და მიმოწერა არ წაშალოთ; სისტემის ხელახლა დაყენების საკითხი IT-სპეციალისტთან ერთად გადაწყვიტეთ.
2. სუფთა მოწყობილობიდან ელფოსტის დაცვა. შეცვალეთ პაროლი, დაასრულეთ ყველა აქტიური სესია, შეამოწმეთ აღდგენის მეთოდები, გადამისამართების წესები, დაკავშირებული აპლიკაციები და უცნობი მოწყობილობები. შემდეგ იგივე გააკეთეთ Booking.com-ში, სხვა OTA-ებში, PMS-სა და გადახდის სერვისებში.
3. Booking.com-ს ოფიციალური არხით დაუკავშირდით. აცნობეთ პარტნიორის ანგარიშის შესაძლო ხელში ჩაგდების შესახებ, სთხოვეთ უცხო სესიების დახურვა და გაარკვიეთ, რა შეტყობინებები გაიგზავნა და რომელი სტუმრების მონაცემები შეიძლებოდა ენახათ. საეჭვო წერილში მოცემული მხარდაჭერის ბმული არ გამოიყენოთ.
4. ცვლილებები გადაამოწმეთ. ნახეთ ახალი მომხმარებლები, ტელეფონები და ელფოსტები, საბანკო რეკვიზიტები, გადახდის ბმულები, შეტყობინებების შაბლონები და სტუმრებთან მიმოწერა. მხოლოდ Booking.com-ით არ შემოიფარგლოთ: პროგრამას კომპიუტერში გახსნილ ყველა სერვისზე წვდომა შეიძლებოდა მოეპარა.
5. სტუმრები დამოუკიდებელი არხით გააფრთხილეთ. პირველ რიგში დაუკავშირდით მათ, ვისაც სავარაუდო გატეხვის შემდეგ შეტყობინებები გაუგზავნეს. ნუ დაელოდებით პირველი მოტყუებული სტუმრის ზარს. თუ ვინმემ ბარათის მონაცემები შეიყვანა ან გადაიხადა, სთხოვეთ დაუყოვნებლივ დაუკავშირდეს ბანკს ან გადახდის პროვაიდერს.
6. ქრონოლოგია შეინახეთ. დააფიქსირეთ წერილისა და დაწკაპუნების დრო, თანამშრომლის მოქმედებები, გვერდების მისამართები, ეკრანის სურათები, წერილის სათაურები, ფაილების სახელები, დაზარალებული ჯავშნების ნომრები და მიღებული ზომები. ეს ინფორმაცია შეიძლება დასჭირდეს პლატფორმას, ბანკს, IT-სპეციალისტსა და სახელმწიფო ორგანოებს.
სტუმრისთვის გამზადებული გაფრთხილება
მნიშვნელოვანი შეტყობინება [სასტუმროს სახელისგან]. ჩვენს ერთ-ერთ სამუშაო ანგარიშზე არაავტორიზებული წვდომა აღმოვაჩინეთ. ადრე მიღებულ ბმულებზე ნუ გადახვალთ და ნუ დაადასტურებთ გადახდას ან ბარათის მონაცემებს. თქვენი ჯავშნის სტატუსია [დაადასტურეთ სტატუსი]. თუ ბარათის მონაცემები უკვე შეიყვანეთ ან თანხა გადაიხადეთ, დაუყოვნებლივ დაუკავშირდით თქვენს ბანკს. შეტყობინების გადამოწმება შეგიძლიათ ნომერზე [ოფიციალური ტელეფონი] ან ელფოსტაზე [ოფიციალური მისამართი]. ბოდიშს გიხდით და შემოწმების დასრულების შემდეგ დამატებით ინფორმაციას მოგაწვდით.
სასტუმრომ არ უნდა დაწეროს, რომ „მონაცემთა გაჟონვა არ მომხდარა“, სანამ ეს დადასტურებული არ არის. სჯობს მოკლედ გააზიაროს მხოლოდ შემოწმებული ფაქტები, მიუთითოს უსაფრთხო საკონტაქტო არხი და სტუმარს კონკრეტული მოქმედება შესთავაზოს.
რა უნდა გაითვალისწინოს სასტუმრომ საქართველოში
თუ უცხო პირმა სტუმრების სახელებზე, კონტაქტებზე, განთავსების თარიღებზე, მიმოწერაზე ან გადახდის ინფორმაციაზე წვდომა მიიღო, ეს შესაძლოა პერსონალურ მონაცემებთან დაკავშირებული ინციდენტი იყოს.
საქართველოს „პერსონალურ მონაცემთა დაცვის შესახებ“ კანონის 29-ე მუხლის მიხედვით, დამუშავებისთვის პასუხისმგებელმა პირმა უნდა აღრიცხოს ინციდენტი, მისი შედეგები და მიღებული ზომები. სახელმწიფო აუდიტის სამსახურს უნდა ეცნობოს ინციდენტის აღმოჩენიდან არაუგვიანეს 72 საათისა, გარდა იმ შემთხვევისა, როცა ადამიანის უფლებებისა და თავისუფლებებისთვის მნიშვნელოვანი ზიანი ან არსებითი საფრთხე ყველაზე ნაკლებად სავარაუდოა. თუ სერიოზული ზიანის რისკი მაღალია, 30-ე მუხლი დაზარალებული პირების დაუყოვნებლივ ან გაუმართლებელი დაყოვნების გარეშე, გასაგები ენით ინფორმირებას მოითხოვს.
ეს არ ნიშნავს, რომ ნებისმიერი საეჭვო დაწკაპუნება ავტომატურად მასობრივ შეტყობინებას მოითხოვს. თუმცა სასტუმრომ მოვლენა მაშინვე უნდა დააფიქსიროს, დაადგინოს იყო თუ არა მონაცემებზე წვდომა, შეაფასოს რისკი და ეჭვის შემთხვევაში მონაცემთა დაცვის სპეციალისტს მიმართოს. შეფასების შიდა გამოძიების დასრულებამდე გადადება სახიფათოა: 72 საათის ათვლა ინციდენტის აღმოჩენიდან იწყება.
ტექნიკური ინციდენტის შესახებ შეგიძლიათ CERT-GE-ს ოფიციალური საიტის ფორმით ან მისამართზე cert@cert.ge აცნობოთ. CERT-GE-ის საიტზე საეჭვო წერილების შემოწმების სერვისიც მოქმედებს.
მთავარი დასკვნა
პატარა სასტუმროს იმიტომ არ უტევენ, რომ მას „საინტერესო მონაცემთა ბაზა“ აქვს. მიზეზი ნამდვილ ჯავშნებზე წვდომა და სტუმრების ნდობაა. ერთი ინფიცირებული კომპიუტერიც საკმარისია, რომ თაღლითმა დამაჯერებელი ისტორია, რეალური მონაცემები და სასტუმროს სახელით საკომუნიკაციო არხი მიიღოს.
დაცვის მინიმალური სამუშაო ნაკრებია თანამშრომლების ცალკე ანგარიშები, 2FA, OTA-ის ექსტრანეტში მხოლოდ სანიშნიდან შესვლა, წერილებიდან ბრძანებებისა და ZIP-ფაილების გახსნის აკრძალვა, გადახდის გასაგები წესი და წინასწარ მომზადებული ინციდენტის გეგმა. ეს უფრო იაფია, ვიდრე იმ სტუმრის ნდობის დაბრუნება, რომელმაც თქვენი სახელით მიღებული ბმულით დამნაშავეს გადაუხადა.
წყაროები
- Microsoft Threat Intelligence: ყალბი CAPTCHA-სა და მავნე ბრძანებების კამპანია, 2025 წლის მარტი
- Microsoft: Photo ZIP კამპანია სასტუმრო ბიზნესის წინააღმდეგ, 2026 წლის ივნისი
- Sekoia: I Paid Twice-ის გამოძიება
- Action Fraud: გაფრთხილება სასტუმროების ანგარიშების ხელში ჩაგდებაზე
- Booking.com: უსაფრთხოების რეკომენდაციები პარტნიორებისთვის
- CISA: მრავალფაქტორიანი ავთენტიფიკაცია მცირე და საშუალო ბიზნესისთვის
- საქართველოს კანონი „პერსონალურ მონაცემთა დაცვის შესახებ“
- CERT-GE: ინციდენტის შესატყობინებელი კონტაქტები
- CERT-GE: საეჭვო წერილების შემოწმების სერვისი