
Фишинг Booking.com часто начинается не с гостя, а с компьютера администратора отеля. Сотруднику присылают жалобу или вопрос о бронировании, крадут доступ к рабочему аккаунту, а затем от имени настоящего отеля требуют у гостей повторную оплату. Сообщение выглядит убедительно: в нём используются настоящие персональные данные и детали бронирования.
Разбираем две реальные кампании и конкретный порядок действий, который небольшой отель может внедрить без собственного отдела кибербезопасности.
Важно: в описанной схеме речь обычно идёт не о взломе серверов Booking.com. Британская служба Action Fraud указывает, что захваты конкретных аккаунтов, вероятнее всего, начинались с целевой атаки на отель или другой объект размещения, а не на инфраструктуру Booking.com.
Как работает фишинг Booking.com: гость заплатил дважды
В 2025 году специалисты компании Sekoia исследовали кампанию, которую назвали I Paid Twice — «Я заплатил дважды». Название взято из темы письма обманутого клиента; по оценке Sekoia, он заплатил за бронь дважды — отелю и мошенникам.
Атака проходила в два этапа.
- На адрес отдела бронирования или администрации приходило письмо, оформленное как сообщение Booking.com: например, «новое бронирование в последний момент» или «новое сообщение гостя».
- Ссылка вела на страницу, похожую на Booking.com, с фальшивой CAPTCHA. Страница просила сотрудника выполнить несколько действий в Windows. На самом деле он запускал вредоносную команду.
- Установленная программа получала доступ к рабочему компьютеру и данным для входа в профессиональные аккаунты Booking.com, Expedia и других систем бронирования.
- После захвата аккаунта мошенники видели настоящие бронирования. Гостю приходило сообщение в WhatsApp или по электронной почте с его реальными данными и ссылкой на поддельную страницу оплаты в стиле Booking.com.
- Гость «подтверждал карту» или повторно оплачивал бронь, но деньги уходили преступникам.
Sekoia наблюдала эту кампанию как минимум с апреля 2025 года; в начале октября она всё ещё продолжалась. Исследователи обнаружили сотни связанных с ней поддельных доменов. Это не единичное письмо, а выстроенный бизнес: одни группы заражают отели, другие продают украденные доступы, третьи обманывают гостей.
Свежий сценарий 2026 года: жалоба на клопов и архив с «фотографиями»
В июне 2026 года Microsoft описала другую активную кампанию против гостиничного бизнеса в Европе и Азии. Письма приходили с отображаемым именем Booking Manager (via Calendly) и использовали реальную инфраструктуру Calendly и переадресацию Google. Поэтому привычная проверка «письмо прошло SPF, DKIM и DMARC — значит, оно безопасно» могла не помочь.
Темы подбирались так, чтобы сотрудник действовал быстро: жалоба гостя, клопы в номере, угроза проверки, возможная блокировка объекта, состояние комнаты. Получателю предлагали открыть ссылку и скачать ZIP-архив с якобы фотографиями. Внутри находился файл, замаскированный под изображение, запуск которого давал злоумышленникам устойчивый доступ к компьютеру.
Практический вывод для отеля: опасное письмо необязательно выглядит неграмотно и необязательно приходит с явно поддельного адреса. Если сообщение давит на репутацию и требует срочно открыть внешний файл, его нужно проверять отдельно от самого письма.

Почему гости верят поддельной платёжной ссылке
После захвата аккаунта мошенник пишет не наугад. По данным Sekoia, в его распоряжении оказываются персональные данные гостя и настоящие детали бронирования. Это может быть, например:
- имя гостя и название отеля;
- даты заезда и выезда;
- стоимость проживания;
- номер бронирования.
Сообщение может прийти внутри знакомой переписки, по email или в WhatsApp. Обычно в нём создают срочность: «карта не прошла проверку», «бронь будет отменена через два часа», «необходимо повторно подтвердить оплату». Ссылка ведёт на страницу, визуально похожую на страницу Booking.com.
Масштаб можно оценить по данным Action Fraud: только с июня 2023-го по сентябрь 2024 года британская служба получила 532 обращения с общим ущербом £370 000. Во всех таких случаях репутационный удар принимает и сам отель: для гостя сообщение пришло от объекта размещения, которому он доверял.
Семь сигналов, которые должен узнавать каждый администратор
| Что видит сотрудник | Почему это опасно | Что делать вместо этого |
|---|---|---|
| Жалоба или вопрос от «гостя» без имени и номера брони | Массовые кампании используют обезличенные формулировки | Найти бронирование вручную в экстранете; не открывать ссылку из письма |
| Требование срочно проверить аккаунт, иначе объект заблокируют | Давление временем мешает проверить отправителя | Открыть Booking.com через сохранённую закладку и проверить уведомления там |
| PDF или ссылка, после которых появляется CAPTCHA | CAPTCHA может быть частью фальшивой страницы | Закрыть страницу и обратиться в поддержку через официальный сайт или приложение |
| Инструкция нажать Win+R, вставить текст, открыть PowerShell или Terminal | Обычная проверка человека никогда не требует запуска системной команды | Ничего не запускать; отключить устройство от сети, если команда уже выполнена |
| ZIP-архив с «фотографиями» жалобы | Внутри может быть файл, замаскированный под изображение; в описанной Microsoft кампании — ярлык под PNG | Просить гостя прислать изображения через официальный чат без архива |
| Повторный вход в Booking.com после перехода из письма | Страница может красть логин, пароль и код подтверждения | Войти в экстранет отдельно, набрав адрес вручную |
| Неожиданный запрос изменить платёжные или контактные данные | Захваченный аккаунт часто используют для дальнейшего обмана | Ввести правило второго подтверждения владельцем или управляющим |
Орфографические ошибки больше нельзя считать главным признаком фишинга. Современные письма могут быть аккуратными, а отправка — идти через легитимный сервис. Надёжнее проверять не внешний вид сообщения, а действие, к которому оно подталкивает.
Что небольшой отель должен настроить до атаки
1. Защитить сначала рабочую почту, затем OTA
Сброс пароля Booking.com мало поможет, если мошенник уже контролирует почту, на которую приходят уведомления и восстановление доступа. Для рабочей почты, Booking.com, других OTA, PMS и облачного хранилища нужны разные пароли и двухфакторная аутентификация. Booking.com прямо рекомендует партнёрам включить 2FA.
Лучший доступный вариант — аппаратный ключ или приложение-аутентификатор; SMS-код лучше, чем отсутствие второго фактора, но защищает слабее. При этом 2FA не отменяет остальные меры: вредоносная программа на компьютере может украсть уже открытую сессию.
2. Не использовать один логин всей командой
У каждого сотрудника должен быть собственный доступ с минимально необходимыми правами. Раз в месяц владелец или управляющий проверяет список пользователей и удаляет бывших сотрудников, подрядчиков и неизвестные устройства. Администратор на ресепшене не должен иметь право менять банковские реквизиты или создавать новых администраторов, если это не нужно для его работы.
3. Выделить отдельный профиль или компьютер для бронирований
На устройстве, с которого открывают Booking.com и PMS-систему отеля, не стоит устанавливать случайные программы, пользоваться личной почтой и скачивать файлы из мессенджеров. Повседневная работа должна выполняться из обычной учётной записи Windows без прав администратора. Система, браузер и антивирус должны обновляться автоматически.
4. Ввести правило: никаких команд ради CAPTCHA
Настоящая CAPTCHA может попросить выбрать изображения или поставить галочку. Она не просит открыть окно Run, PowerShell, Terminal, вставить команду или установить «обновление». Это правило нужно распечатать и положить рядом с рабочим компьютером.
5. Открывать экстранет только из закладки
Сообщение может сообщать о реальной проблеме, но проверять её нужно отдельно: открыть сохранённую закладку Booking.com, найти бронь вручную или позвонить в поддержку по контакту с официального сайта. Нельзя использовать номер телефона или ссылку из подозрительного письма.
6. Зафиксировать единственный порядок оплаты
Отель должен заранее сообщить гостю:
- в каких случаях требуется предоплата;
- с какого домена может прийти платёжная ссылка;
- будет ли отель когда-либо просить данные карты в WhatsApp или по email;
- по какому номеру гость может перепроверить запрос.
Если порядок оплаты неожиданно меняется, сотрудник не отправляет новую ссылку без подтверждения управляющего. Такое простое правило снижает вероятность, что захваченный аккаунт сразу превратится в потерю денег гостем.
7. Подготовить одностраничный план инцидента
В нём должны быть официальные контакты поддержки Booking.com и других OTA, банка-эквайера, IT-специалиста, CERT-GE и ответственного внутри отеля. Там же — короткая последовательность действий и готовый текст для гостей. Во время атаки искать эти контакты в той же скомпрометированной почте поздно.
Если сотрудник уже перешёл по ссылке: первые 60 минут
Реакция зависит от того, что произошло. Если сотрудник только открыл страницу и ничего не вводил, риск ниже. Если он ввёл пароль или код 2FA, скачал архив, нажал Win+R, вставил команду либо запустил файл — инцидент нужно считать серьёзным.
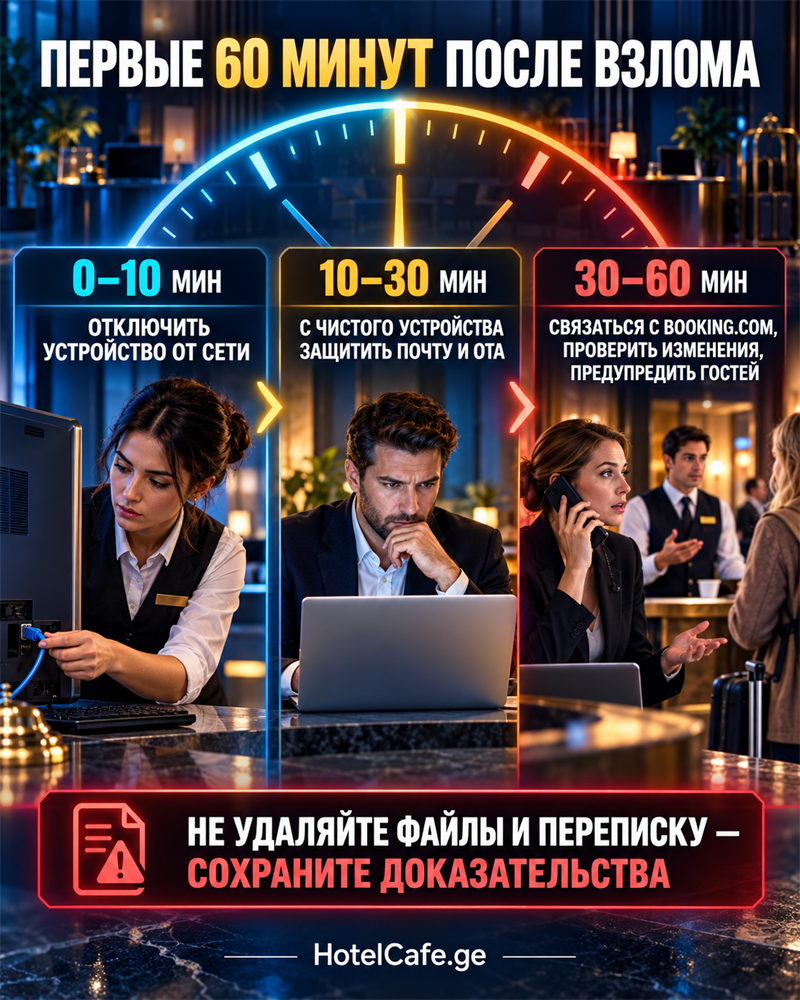
1. Изолировать устройство. Отключить Wi-Fi и сетевой кабель. Не использовать этот компьютер для смены паролей и не продолжать работу в PMS. Не удалять файлы и переписку до сохранения доказательств; решение о переустановке системы лучше принять с IT-специалистом.
2. С чистого устройства защитить почту. Сменить пароль, завершить все активные сеансы, проверить способы восстановления, правила пересылки, подключённые приложения и неизвестные устройства. Затем сделать то же для Booking.com, других OTA, PMS и платёжных сервисов.
3. Связаться с Booking.com по официальному каналу. Сообщить о возможном захвате партнёрского аккаунта, попросить заблокировать посторонние сессии и выяснить, какие сообщения были отправлены и данные каких гостей могли быть просмотрены. Не переходить в поддержку по ссылке из подозрительного письма.
4. Проверить изменения. Посмотреть новых пользователей, телефоны и email, банковские реквизиты, платёжные ссылки, шаблоны сообщений и переписку с гостями. Проверить не только Booking.com: программа могла украсть доступы ко всем открытым на компьютере сервисам.
5. Предупредить гостей через независимый канал. В первую очередь связаться с теми, кому после предполагаемого взлома отправлялись сообщения. Не ждать, пока первый обманутый гость позвонит сам. Если кто-то ввёл данные карты или заплатил, попросить его немедленно связаться с банком или платёжным провайдером.
6. Сохранить хронологию. Зафиксировать время письма и клика, действия сотрудника, адреса страниц, снимки экрана, заголовки письма, названия файлов, номера затронутых бронирований и принятые меры. Эти сведения понадобятся платформе, банку, IT-специалисту и государственным органам.
Готовый текст предупреждения гостю
Важное сообщение от [название отеля]. Мы обнаружили несанкционированный доступ к одному из наших рабочих аккаунтов. Не переходите по ранее полученным ссылкам и не подтверждайте оплату или данные карты. Наша бронь остаётся [подтвердить статус]. Если вы уже ввели данные карты или совершили платёж, немедленно свяжитесь со своим банком. Проверить сообщение можно по телефону [официальный номер] или email [официальный адрес]. Приносим извинения и сообщим дополнительную информацию после проверки.
Отелю не стоит писать, что «никакой утечки не было», пока это не подтверждено. Лучше коротко сообщить проверенные факты, назвать безопасный канал связи и дать гостю конкретное действие.
Что обязан учесть отель в Грузии
Если посторонний получил доступ к именам гостей, контактам, датам проживания, переписке или платёжной информации, это может быть инцидентом с персональными данными.
По статье 29 Закона Грузии «О защите персональных данных» контролёр должен зарегистрировать инцидент, его последствия и принятые меры. Уведомить Государственную службу аудита необходимо не позднее 72 часов после выявления, кроме ситуации, когда значительный ущерб или существенная угроза правам и свободам людей наименее вероятны. Если вероятность серьёзного вреда высока, статья 30 требует сообщить затронутым людям сразу или без необоснованной задержки понятным языком.
Это не означает, что любой подозрительный клик автоматически требует массового уведомления. Но отелю нужно немедленно зафиксировать событие, установить, был ли доступ к данным, оценить риск и при сомнении обратиться к специалисту по защите данных. Откладывать оценку до окончания внутреннего расследования опасно: 72 часа отсчитываются от выявления инцидента.
О техническом происшествии можно сообщить в CERT-GE через форму на официальном сайте или по адресу cert@cert.ge. На сайте CERT-GE также есть сервис проверки подозрительных писем.
Главный вывод
Небольшой отель атакуют не потому, что у него «интересная база данных», а потому, что у него есть доступ к реальным бронированиям и доверие гостей. Одного заражённого компьютера достаточно, чтобы мошенник получил убедительную легенду, настоящие данные и канал общения от имени отеля.
Минимальный рабочий набор защиты — отдельные доступы сотрудников, 2FA, вход в OTA только через закладку, запрет на команды и ZIP-файлы из писем, понятный порядок оплаты и заранее подготовленный план инцидента. Это дешевле, чем возвращать доверие гостя, который заплатил преступнику по ссылке, полученной от вашего имени.
Источники
- Microsoft Threat Intelligence: кампания с фальшивой CAPTCHA и вредоносными командами, март 2025
- Microsoft: кампания Photo ZIP против гостиничного бизнеса, июнь 2026
- Sekoia: расследование I Paid Twice
- Action Fraud: предупреждение о захвате аккаунтов отелей
- Booking.com: рекомендации по безопасности для партнёров
- CISA: многофакторная аутентификация для малого и среднего бизнеса
- Закон Грузии «О защите персональных данных»
- CERT-GE: контакты для сообщения об инциденте
- CERT-GE: проверка подозрительных писем